
C
CloudScrubAzure 成本与安全治理
尽早发现 Azure 成本风险
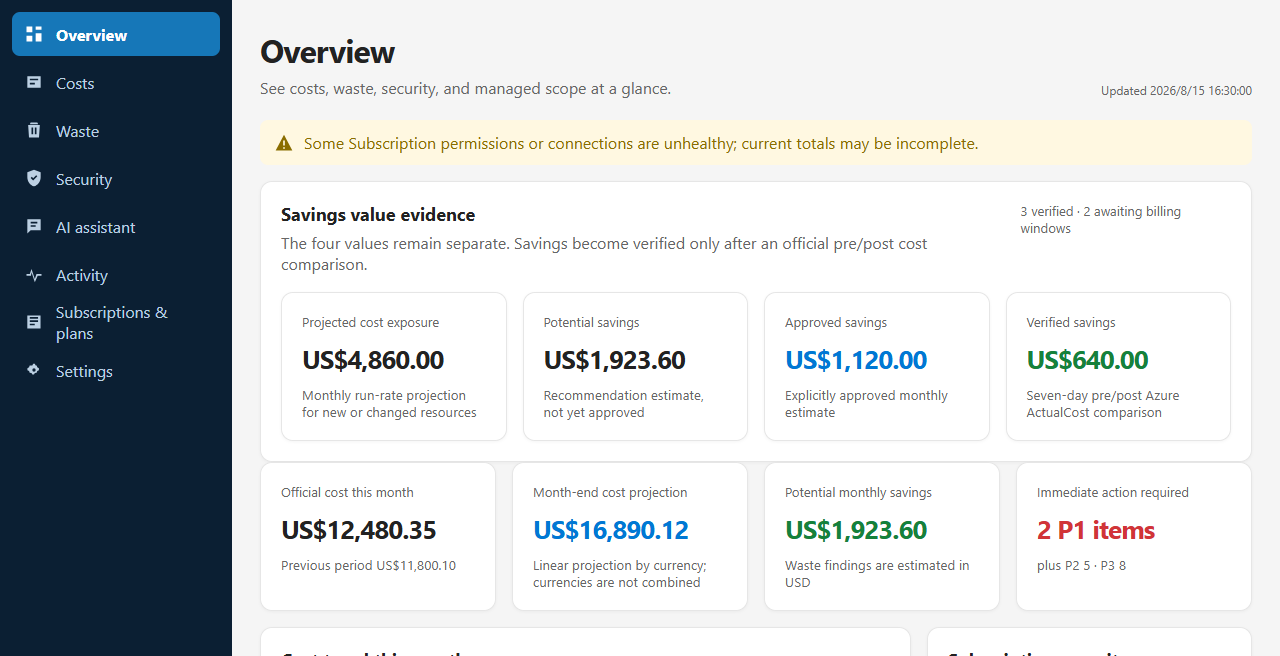
CloudScrub 每 10 分钟检查 Azure 资源变更,解释月度成本敞口,通知对应负责人,并在整改后用官方费用数据核实节省金额。
- Microsoft Entra ID 单点登录
- 通过 Microsoft 计费
- 数据驻留在 Azure
挑战
一台 GPU 虚拟机或被遗忘的资源,可能在无人察觉时让月度账单明显上升。原生账单数据有延迟、责任人不清晰,节省成效也难以证明。
解决方案
CloudScrub 融合 Activity Log、Resource Graph、Cost Management 与 Azure Advisor,并配备 AI 助手。它将估算与官方费用分开展示,通过委派令牌落实最小权限,并保留完整审计轨迹。
核心能力
在高成本 Azure 资源变更反映到账单之前及时提醒你。
01
10 分钟级风险检测
增量采集 Activity Log,估算 VM/GPU 小时成本,生成 P1/P2/P3 风险事件。
02
官方费用视图
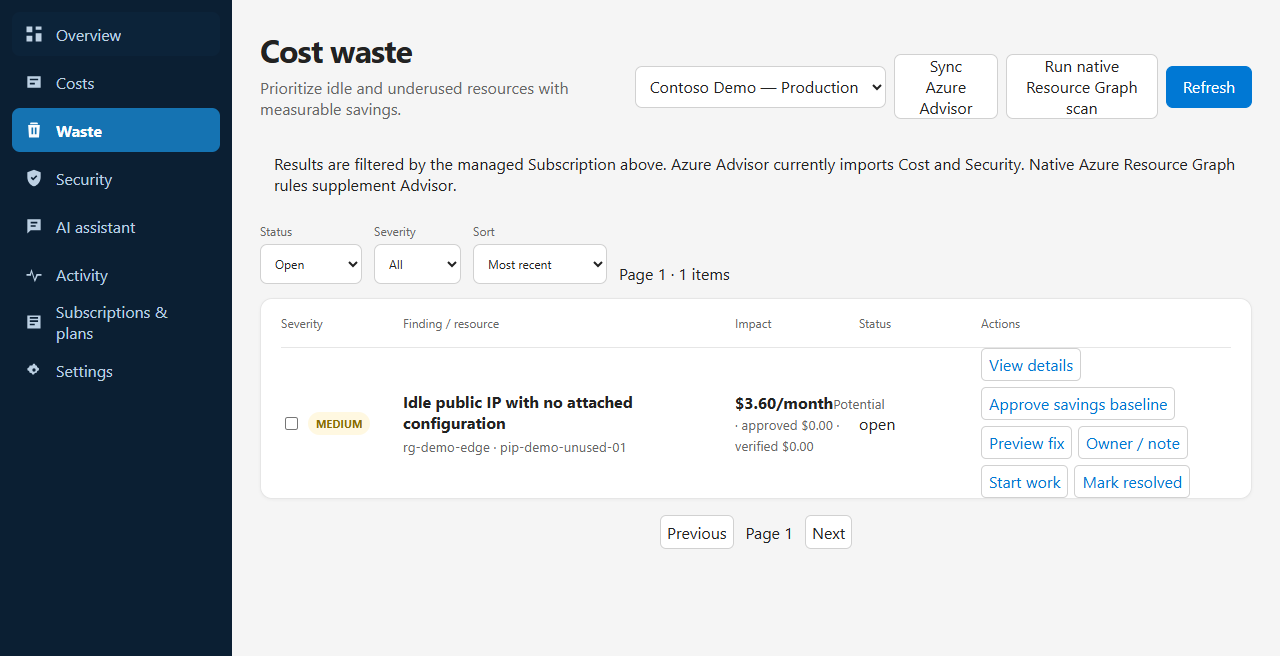
按订阅与资源组呈现 Cost Management 官方数据,与估算分开展示。
03
有据可查的浪费识别
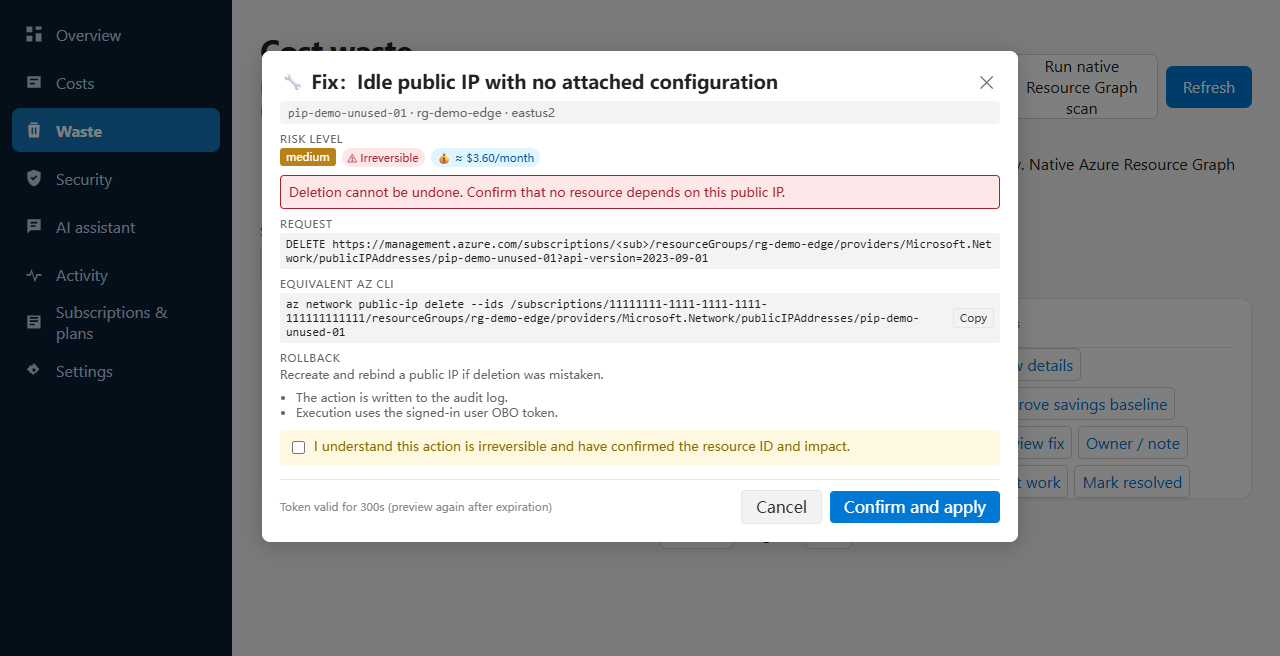
基于 Azure Advisor 与 Resource Graph 规则识别闲置资源,并附指标证据。
04
可验证的节省
只有通过整改前后官方费用对比,节省才会被标记为“已验证”。
05
安全整改
整改前预览,删除操作需二次确认,操作写入审计日志。
06
AI 助手与 CSP 视图
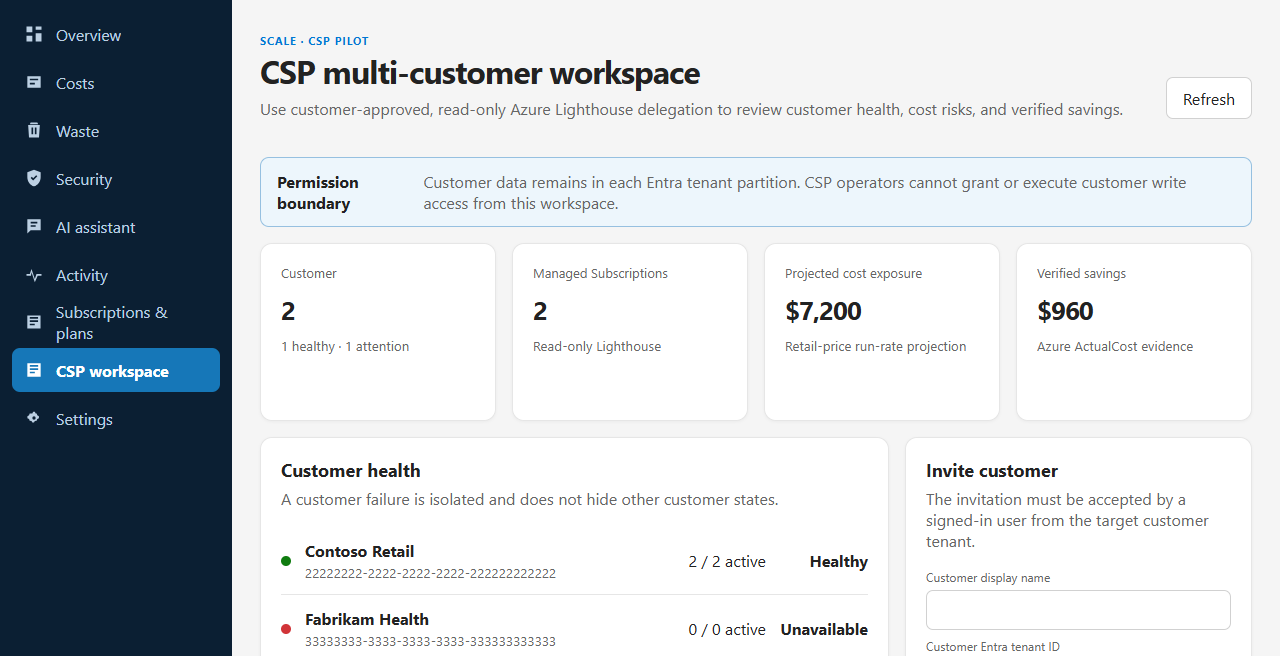
用自然语言查询费用与资源;CSP 合作伙伴可通过只读 Azure Lighthouse 委派统一查看客户租户。
产品一览
CloudScrub 实际界面
工作方式
四步上手
- 1
订阅
在 Microsoft Marketplace 购买,并使用 Microsoft Entra ID 登录。
- 2
连接
以最小权限连接 Azure 订阅,目标 15 分钟完成开通。
- 3
检测与告警
风险事件分级后通过邮件通知对应负责人。
- 4
整改与验证
安全整改后,以官方费用数据验证节省成效。
构建于 Microsoft Azure
Azure 原生架构
采用 Azure 原生服务、身份与开通流程,数据链路不经过第三方云。
Azure Front Door + WAF全球边缘接入,防护模式 WAF 与限流
Azure Container Apps前后端及 9 个后台作业,VNet 集成环境
Azure OpenAIAI 助手,Entra 身份认证
Azure Cosmos DBServerless,私有终结点,仅 Entra RBAC
Azure Key Vault平台级与租户级密钥
Azure Service Bus风险任务队列
Azure Communication Services告警邮件发送
Application Insights + Log Analytics监控、WAF 与访问日志
安全与隐私
企业级安全,默认开启
- On-Behalf-Of 委派令牌:用户只能操作其本人已有权限的资源
- Cosmos DB、Key Vault、存储与 Azure OpenAI 均使用私有终结点
- Front Door WAF 防护模式,并保护源站
- 保留对话历史与审计日志,支持合规追溯
适用人群
为这些团队打造
- 负责 Azure 支出的云平台团队
- 需要可证明节省成效的 FinOps 与财务团队
- 管理大量客户订阅的 CSP 合作伙伴
价格
透明定价,通过 Microsoft 计费
不按用户数计费,套餐额度由同一 Entra 租户共享。通过 Microsoft Marketplace 购买与计费。